Domain argw.de kaufen?
Wir ziehen mit dem Projekt
argw.de um.
Sind Sie am Kauf der Domain
argw.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain argw.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **

Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Digitalisierung in Industrie, Handel und Logistik, Fachbücher von Christoph Gross, Roland PfennigDieses Buch beschreibt ausführlich alle Aspekte der Digitalisierung in Industrie, Handel und Logistik. Es zeigt, wie wichtig es ist, sämtliche Funktionen, Daten und Prozesse für die entsprechenden Bereiche abzubilden und deren Relevanz für das Unternehmen zu prüfen. Zahlreiche Beispiele ermöglichen einen Einblick in die praktische Umsetzung.59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
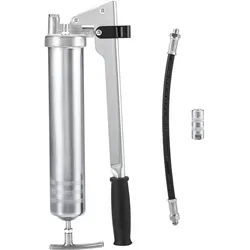
Magni, Fahrzeug Werkzeug, Industrie-Fettpresse vz PRELIxxPro M10x1 PressolDie Industrie-Fettpresse vz PRELIxxPro M10x1 von Magni ist ein leistungsstarkes Werkzeug, das für den professionellen Einsatz in der Fahrzeugwartung und -reparatur konzipiert wurde. Mit einem robusten Stahlrohr-Pressenkörper, der verzinkt ist, bietet dieses Modell eine hohe Langlebigkeit und Widerstandsfähigkeit gegen Korrosion. Die Wandstärke von 1,0 mm sorgt für zusätzliche Stabilität während des Betriebs. Die Fettpresse ist vielseitig einsetzbar und kann sowohl mit Fettkartuschen (400 g) als auch mit losem Fett oder einem Füllgerät befüllt werden. Sie verarbeitet Fette bis zur NLGI-Klasse 3 und erfüllt die Anforderungen der DIN 1283. Im Lieferumfang enthalten ist ein Panzerschlauch mit einer Länge von 300 mm, der mit einer verpressten Dichtung und einem Hydraulikmundstück ausgestattet ist, um eine effiziente Anwendung zu gewährleisten. - Robuster Stahlrohr-Pressenkörper mit verzinkter Oberfläche für Korrosionsschutz - Vielseitige Befüllmöglichkeiten: Fettkartuschen, loses Fett oder Füllgerät - Verarbeitet Fette bis zur NLGI-Klasse 3 für verschiedene Anwendungen - Inklusive Panzerschlauch mit verpresster Dichtung und Hydraulikmundstück für einfache Handhabung.64,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **

Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Bug Bounty Bootcamp: The Guide to Finding and Reporting Web Vulnerabilities, Sachbücher von Vickie LiDer Bug Bounty Bootcamp lehrt Sie, wie man Webanwendungen hackt. Sie werden lernen, wie man Aufklärung über ein Ziel durchführt, Schwachstellen identifiziert und diese ausnutzt. Ausserdem erfahren Sie, wie man sich in Bug-Bounty-Programmen zurechtfindet, die von Unternehmen eingerichtet wurden, um Sicherheitsexperten für das Auffinden von Fehlern in ihren Webanwendungen zu belohnen. Bug-Bounty-Programme sind von Unternehmen gesponserte Initiativen, die Forscher einladen, nach Schwachstellen in ihren Anwendungen zu suchen und sie für ihre Entdeckungen zu belohnen. Dieses Buch ist darauf ausgelegt, Anfängern mit wenig bis gar keiner Sicherheitserfahrung das Web-Hacking beizubringen, Fehler zu finden und in dieser boomenden und lukrativen Branche wettbewerbsfähig zu bleiben. Sie beginnen damit, zu lernen, wie man ein Programm auswählt, qualitativ hochwertige Fehlerberichte schreibt und professionelle Beziehungen in der Branche pflegt. Danach lernen Sie, wie man ein Web-Hacking-Labor einrichtet und einen Proxy verwendet, um den Datenverkehr zu erfassen. Im dritten Teil des Buches werden Sie die Mechanismen gängiger Web-Schwachstellen wie XSS, SQL-Injection und Template-Injection erkunden und detaillierte Ratschläge erhalten, wie man sie findet und gängige Schutzmassnahmen umgeht. Sie werden auch lernen, wie man mehrere Fehler verknüpft, um die Auswirkungen Ihrer Schwachstellen zu maximieren. Abschliessend behandelt das Buch fortgeschrittene Techniken, die in einführenden Hacking-Büchern selten behandelt werden, aber entscheidend sind, um Webanwendungen zu hacken. Sie werden lernen, wie man mobile Apps hackt, den Quellcode einer Anwendung auf Sicherheitsprobleme überprüft, Schwachstellen in APIs findet und Ihren Hacking-Prozess automatisiert. Am Ende des Buches werden Sie die Werkzeuge und Techniken erlernt haben, die notwendig sind, um ein kompetenter Web-Hacker zu sein und Fehler in einem Bug-Bounty-Programm zu finden.57,89 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Holzmann Maschinen WZK119ECO Werkzeug-Sortiment(1/4") 250mm 1x Steckschlüssel (1/4") 1 x Hammer 1 x Maßband 3m Fach2: 1 x Schere 200 mm 1 x Minisäge 3 x Sägeblätter 1 x Wasserwaage 400 mm 1 x Schneidmesser 5 x Ersatzklingen 9 x Sechskantschlüssel mit Kugelkopf: 1.5-2-2.5-3-4-5-6-8-10 mm Fach3: 1 x Wasserpumpenzange 225 mm 1 x Schlüssel für Werkzeugkoffer 1 x Kombizange 200 mm 5 x Kombischlüssel: 8-9-10-11-13 mm 1x Seitenschneiderzange 180 mm Fach4: 8x Schraubendreher 3 x Präzisionsschraubendreher 1 x Mini-Seitenschneider Zange 160 mm 1 x Mini-Spitzzange 160 mm159,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Digitalisierung in Industrie, Handel und Logistik, Fachbücher von Christoph Gross, Roland PfennigDieses Buch beschreibt ausführlich alle Aspekte der Digitalisierung in Industrie, Handel und Logistik. Es zeigt, wie wichtig es ist, sämtliche Funktionen, Daten und Prozesse für die entsprechenden Bereiche abzubilden und deren Relevanz für das Unternehmen zu prüfen. Zahlreiche Beispiele ermöglichen einen Einblick in die praktische Umsetzung.59,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Magni, Fahrzeug Werkzeug, Industrie-Fettpresse vz PRELIxxPro M10x1 PressolDie Industrie-Fettpresse vz PRELIxxPro M10x1 von Magni ist ein leistungsstarkes Werkzeug, das für den professionellen Einsatz in der Fahrzeugwartung und -reparatur konzipiert wurde. Mit einem robusten Stahlrohr-Pressenkörper, der verzinkt ist, bietet dieses Modell eine hohe Langlebigkeit und Widerstandsfähigkeit gegen Korrosion. Die Wandstärke von 1,0 mm sorgt für zusätzliche Stabilität während des Betriebs. Die Fettpresse ist vielseitig einsetzbar und kann sowohl mit Fettkartuschen (400 g) als auch mit losem Fett oder einem Füllgerät befüllt werden. Sie verarbeitet Fette bis zur NLGI-Klasse 3 und erfüllt die Anforderungen der DIN 1283. Im Lieferumfang enthalten ist ein Panzerschlauch mit einer Länge von 300 mm, der mit einer verpressten Dichtung und einem Hydraulikmundstück ausgestattet ist, um eine effiziente Anwendung zu gewährleisten. - Robuster Stahlrohr-Pressenkörper mit verzinkter Oberfläche für Korrosionsschutz - Vielseitige Befüllmöglichkeiten: Fettkartuschen, loses Fett oder Füllgerät - Verarbeitet Fette bis zur NLGI-Klasse 3 für verschiedene Anwendungen - Inklusive Panzerschlauch mit verpresster Dichtung und Hydraulikmundstück für einfache Handhabung.64,98 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
DIN EN 60204-1:2019-06 (VDE 0113-1) - Elektrische Ausrüstung von Maschinen und Anlagen -, Fachbücher von Ernst SchneiderElektrischer Strom kann unumkehrbare Auswirkungen auf das menschliche Nerven- und Muskelsystem haben sowie schwerste Verbrennungen verursachen. Ihre Aufgabe als Elektrofachkraft ist es, die Sicherheit elektrischer Ausrüstungen von Maschinen zu gewährleisten. Die Grundlage hierfür wird von der Norm DIN EN 60204-1 (VDE 0113-1) gebildet. Bei der Norm handelt es sich auf der einen Seite um eine Errichternorm, die den Errichter - in der Regel den Hersteller der Maschine - betrifft. Auf der anderen Seite haben wir es bei der DIN EN 60204-1 aber auch mit einer generellen Prüfnorm zu tun. Bei jeder Erstinbetriebnahme von Maschinen mit elektrischer Ausrüstung oder Teilen der elektrischen Ausrüstung, die mit Nennspannungen bis zu 1.000 Volt Wechselstrom oder 1.500 Volt Gleichstrom und mit Nennfrequenzen bis 200 Hertz betrieben werden, wird sowohl von der Betriebssicherheitsverordnung als auch von der DGUV Vorschrift 3 die Durchführung einer elektrotechnischen Prüfung gefordert. Auch bei Änderungs- und Instandsetzungsarbeiten an elektrischen Maschinen, die die Sicherheit beeinträchtigen können, ist dies der Fall. Einige Elektrofachkräfte haben grossen Respekt vor einer Überprüfung nach dieser Norm, da sie fürchten, der Maschine durch die vorgeschriebenen Prüfungen Schäden zuzufügen. In dieser Ausgabe des Praxiskompass Elektrosicherheit werden die Anforderungen der Norm verständlich dargelegt und die wichtigsten Änderungen der novellierten DIN EN 60204-1 aufgezeigt. Unsere Empfehlung: Die ideale Ergänzung zum Fachbuch ist der E-Learning-Kurs zur DIN EN 60204-1. Damit unterweisen Sie Ihre Mitarbeitenden in der Norm. Das perfekte Training für die Umsetzung in die Praxis! Profitieren Sie jetzt vom Kombiangebot und sparen Sie 59 Euro gegenüber dem Einzelbezug.90,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können sie in verschiedenen Bereichen wie Softwareentwicklung, Netzwerksicherheit und Unternehmenssicherheit identifiziert und behoben werden?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Benutzer. In der Softwareentwicklung können Schwachstellen durch regelmäßige Code-Reviews, automatisierte Sicherheitstests und die Verwendung sicherer Codierungspraktiken identifiziert und behoben werden. In der Netzwerksicherheit können Schwachstellen durch regelmäßige Scans, Patch-Management und die Implementierung von Firewalls und Intrusion Detection Systemen identifiziert und behoben werden. In der Unternehmenssicherheit können Schwachstellen durch Schulungen der Mitarbeiter, Implementierung von Sicherheitsrichtlinien und regelmäßige Sicherheitsaudits identifiziert und behoben werden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.